Fałszywe GTA 6 na PC - jak rozpoznać oszustwo po domenie
GTA 6 na PC nie istnieje (stan na 21.11.2026). Jak rozpoznać fałszywą stronę po domenie, czy kłódka coś znaczy i co zrobić po pobraniu pliku.
Autor: Paweł Chęć · Opublikowano:
Stan na 21 listopada 2026 r. GTA VI działa tylko na PlayStation 5 i Xbox Series X|S, a Rockstar Games nie zapowiedział wersji na PC - każda strona z „GTA 6 na PC do pobrania” to oszustwo. Rozpoznasz ją po domenie: liczy się nazwa tuż przed końcówką, np. rockstargames.com, a nie początek adresu. Niżej: jak czytać adres, sztuczki oszustów i co zrobić po pobraniu pliku.
W skrócie:
- Stan na 21 listopada 2026 r. GTA VI jest na PlayStation 5 i Xbox Series X|S, a instalator „GTA 6 na PC” zawsze zawiera coś innego niż grę.
- O właścicielu strony mówi domena rejestrowalna, czyli nazwa tuż przed końcówką publiczną, a wszystko na lewo to subdomeny, które właściciel ustawia dowolnie.
- Kłódka i HTTPS oznaczają szyfrowane połączenie i kontrolę nad domeną, ale nie uczciwość strony, bo certyfikat DV dostanie także oszust.
- Typowe sztuczki to literówki, marka w subdomenie, dopiski w rodzaju „pc” i „free” oraz litery z innych alfabetów, które przeglądarka może pokazać jako zapis xn--.
- Jeśli uruchomiłeś podejrzany plik, odłącz komputer od sieci, zmień hasła z innego urządzenia, wyloguj wszystkie sesje i zgłoś stronę do CERT Polska.
Czy GTA 6 jest na PC?
Nie. Premiera GTA VI odbyła się 19 listopada 2026 r. na PlayStation 5 i Xbox Series X|S i według stanu na 21 listopada 2026 r. gra działa tylko na tych konsolach. Oficjalna strona gry, rockstargames.com/VI, wymienia wyłącznie te dwie platformy, a Rockstar Games nie zapowiedział wersji na komputery ani na telefony.
Wydawca nie podał też żadnej daty wersji PC, więc każda „data premiery na PC” to plotka albo przynęta. Help Net Security ujął to wprost: skoro gra nie ma wersji na PC, każda strona z instalatorem na PC oferuje coś innego niż grę. Dotyczy to także stron, które znajdziesz po wpisaniu „GTA 6 PC pobierz”.
Informacje o grze sprawdzaj na rockstargames.com (strona gry i aktualności Rockstar Newswire) i w oficjalnych sklepach konsol. Grę kupisz legalnie w wersji cyfrowej albo pudełkowej, a wersję cyfrową instaluje się ze sklepu na konsoli, nie z linku na stronie. Co taka premiera oznacza dla stron, na które nagle wchodzi dużo osób, opisuje tekst premiera GTA 6 i nagły ruch na stronie.
Jakie oszustwa krążą wokół GTA 6?
Najczęściej opisywane oszustwa to fałszywe instalatory „na PC”, rzekome wycieki pełnej wersji, przedsprzedaż nieistniejącej wersji PC, pliki APK na Androida i „darmowe klucze” za ankiety. Oszustom chodzi o Twoje hasła i konta, pieniądze - często w kryptowalutach - albo dane do kolejnych wyłudzeń.
Przykład opisał 13 listopada 2026 r. Help Net Security na podstawie badań firmy Cynet. Link „GTA 6 EXE file download” w notatniku Google Colab prowadził na stronę „Windows Software Hub” z numerem wersji, licznikiem pobrań i odznakami „Virus Free”, „Secure” i „Verified”.
W archiwum ZIP był program, który kradnie hasła zapisane w przeglądarce, ciasteczka, dane logowania do Steam i Roblox oraz dane portfeli kryptowalut. Podmienia też skopiowane adresy portfeli i może pobierać kolejne złośliwe programy - a silnika gry ani jej plików nie zawiera. Dołączony plik README każe uruchomić program jako administrator, pominąć ostrzeżenie bezpieczeństwa i dodać wyjątek w antywirusie, gdyby ten zablokował plik - to sygnał, po którym należy natychmiast przerwać instalację.
Szerszy obraz daje analiza brytyjskiej firmy Netcraft, którą 18 listopada 2026 r. opisała PAP (relacja w serwisie Wirtualnemedia). Objęła domeny wykorzystywane do oszustw z motywem GTA VI, zarejestrowane od 1 lipca do 27 października 2026 r. Oszuści podszywali się m.in. pod „Cyberleek”, anonimowe konto publikujące rzekome nagrania z gry. Netcraft naliczył 121 domen zawierających tę nazwę, z czego 100 zarejestrowano w sierpniu, i zastrzegł, że nie wszystkie należały do oszustów - część to strony fanów.
Ekspert CERT Polska Karol Bojke przypomniał w rozmowie z PAP, że zdecydowana większość oszustw opiera się na tych samych socjotechnikach - zmienia się tylko oprawa. Radzi porównać adres z oficjalną witryną, zanim podasz jakiekolwiek dane, instalować programy tylko z oficjalnych kanałów i nie ulegać presji czasu. Zaznaczył też, że do czasu rozmowy zespół nie otrzymał zgłoszeń oszustw związanych z premierą.
| Rodzaj oszustwa | Jak wygląda | Czego chcą oszuści | Sygnał ostrzegawczy |
|---|---|---|---|
| Fałszywy instalator „GTA 6 na PC” | strona z przyciskiem pobierania, licznikiem pobrań i odznakami „Virus Free” | instalacja programu kradnącego hasła, ciasteczka, konta i portfele kryptowalut | gra nie ma wersji PC; instrukcja każe dodać wyjątek w antywirusie |
| „Wyciek” pełnej wersji | strona powołująca się na znane konto z „przeciekami” | pobranie instalatora albo przelew w kryptowalucie | płatność w kryptowalucie, świeża domena, zapewnienia, że plik jest bezpieczny |
| Przedsprzedaż wersji PC | sklep z „przedsprzedażą wersji PC” | pieniądze i dane karty | Rockstar nie zapowiedział wersji PC (stan na 21 listopada 2026 r.) |
| GTA 6 na telefon (APK) | plik .apk do instalacji spoza sklepu z aplikacjami | instalacja aplikacji spoza sklepu; w badanych ofertach nie wykryto złośliwego kodu, ale to nie jest gra | wydawca nie ogłosił wersji mobilnej |
| „Darmowy klucz”, kod albo waluta w grze | klucz odsłaniany po ankietach, rzekome losowanie | adres e-mail, instalacja aplikacji, wypełnianie kolejnych ankiet | nagroda zawsze „po jeszcze jednym kroku” |
Jak czytać adres strony, żeby nie dać się nabrać?
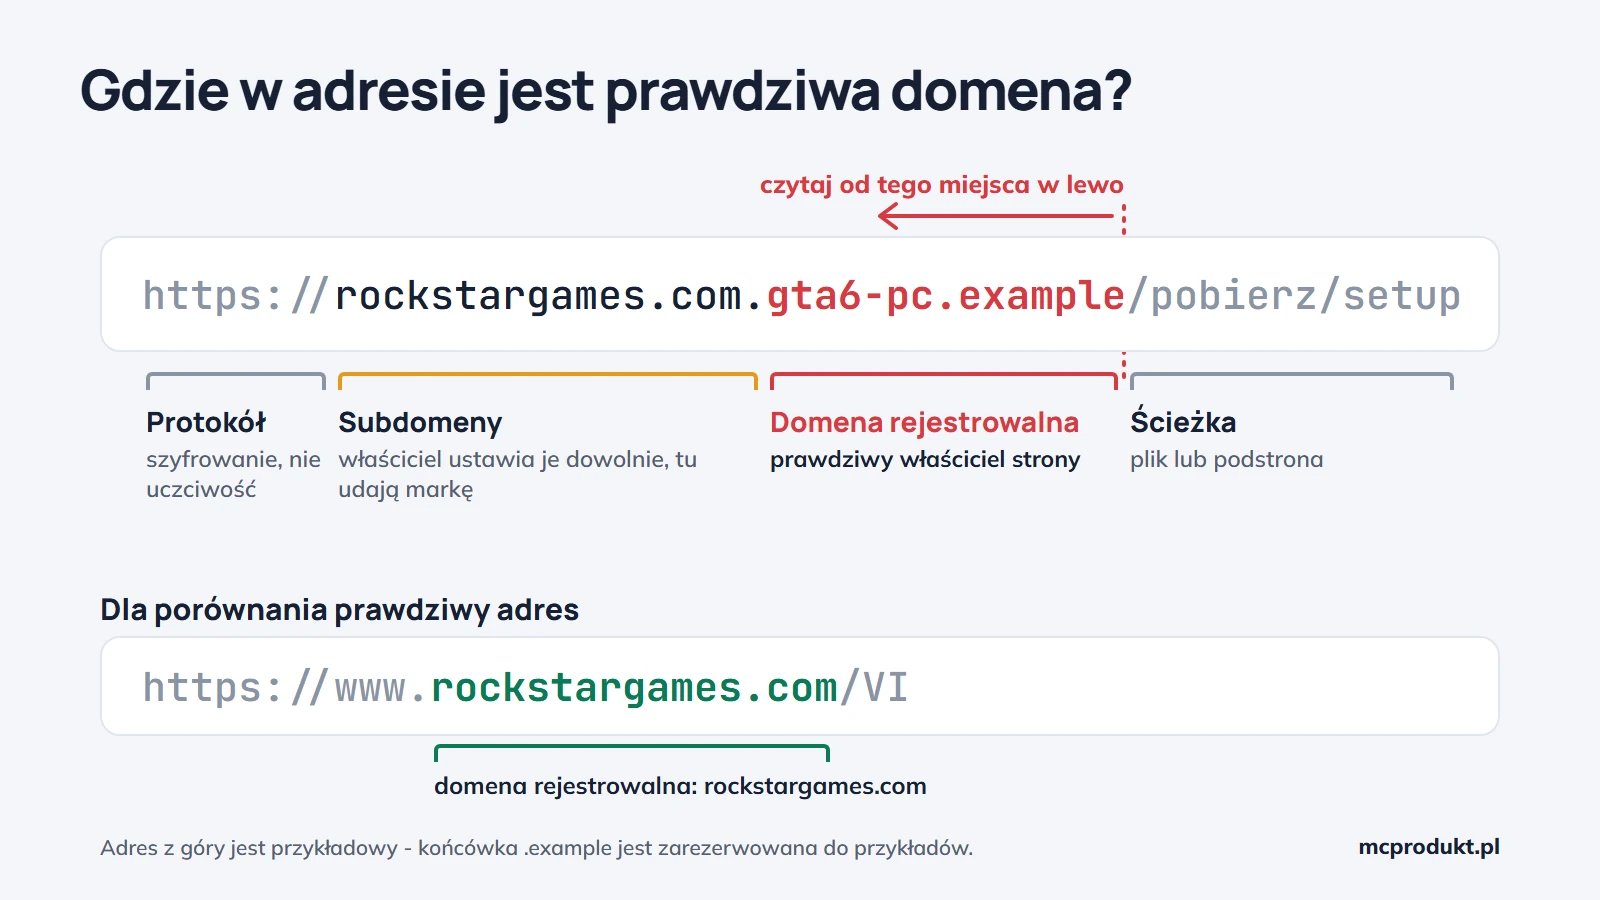
Czytaj nazwę hosta od końca: znajdź końcówkę publiczną, np. .com, .pl albo .com.pl, i jedną nazwę na lewo od niej. To domena rejestrowalna - ta, którą ktoś kupił i kontroluje. Wszystko dalej na lewo to subdomeny, które właściciel domeny tworzy sam i nazywa, jak chce - także „rockstargames.com”.
W pasku adresu nazwa hosta kończy się tam, gdzie po „https://” pojawia się pierwszy pojedynczy ukośnik „/”. Za nim jest ścieżka, czyli adres podstrony, który nic nie mówi o właścicielu. W praktyce:
- W adresie https://rockstargames.com.gta6-pc.example/pobierz/setup nazwa hosta to rockstargames.com.gta6-pc.example.
- Końcówką jest tu .example, zarezerwowana na przykłady - takie strony nie istnieją (tak kończą się wszystkie przykłady oszustw w tym tekście). W prawdziwym oszustwie byłoby tu np. .com albo .pl.
- Domena rejestrowalna to gta6-pc.example i to jej właściciel prowadzi stronę. Człon „rockstargames.com.” jest tylko subdomeną.
O tym, które końcówki przeglądarki traktują jako publiczne, decyduje Public Suffix List - lista prowadzona z inicjatywy Mozilli, z której korzystają przeglądarki, m.in. żeby wyróżnić w pasku adresu najważniejszą część nazwy. Są na niej zarówno pl, jak i com.pl czy co.uk, dlatego w adresie sklep.[marka].com.pl domeną rejestrowalną jest [marka].com.pl, a nie com.pl. W oficjalnym adresie https://www.rockstargames.com/VI domeną rejestrowalną jest rockstargames.com.
Subdomenę właściciel dopisuje w DNS swojej domeny sam, bez niczyjej zgody - jak to działa, wyjaśnia tekst subdomena - co to jest i kiedy jej używać. Domenę rejestrowalną kupuje się natomiast u rejestratora - tak samo jak firmy kupują swoje przy rejestracji domeny - a w większości końcówek wolną nazwę może zarejestrować każdy.
Jakie sztuczki z domenami stosują oszuści?
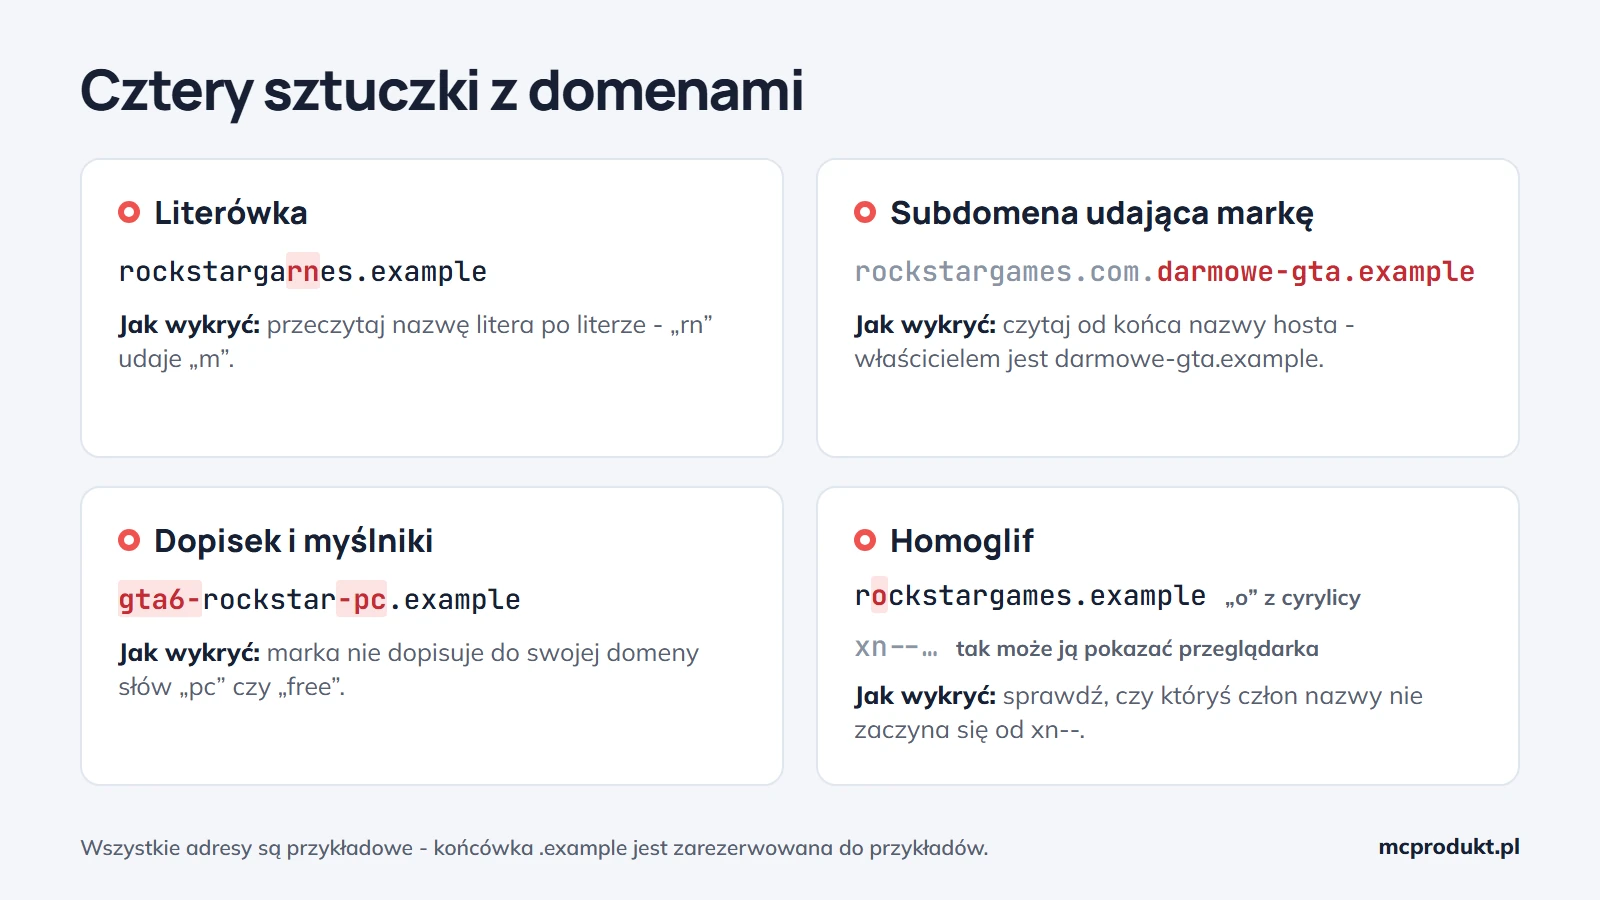
Oszust nie potrzebuje dostępu do domeny marki - wystarczy mu nazwa, która na pierwszy rzut oka wygląda podobnie. Typowe sztuczki w domenach phishingowych to literówki, marka w subdomenie, dopiski, litery z innych alfabetów, ta sama nazwa w innej końcówce i linki, które ukrywają prawdziwy adres.
Literówki, czyli typosquatting
Typosquatting to rejestrowanie domen, które różnią się od znanej nazwy literówką - w nadziei, że ktoś pomyli się przy wpisywaniu albo przeczyta adres w pośpiechu. Klasyk to „rn” udające „m”: rockstargarnes.example w wielu czcionkach wygląda jak nazwa wydawcy. Inne warianty to brakująca, zdublowana albo zamieniona litera i cyfra „0” zamiast litery „o”. Obrona: czytaj nazwę litera po literze, a oficjalne strony otwieraj z zakładek, nie z pamięci.
Marka w subdomenie
Adres rockstargames.com.darmowe-gta.example zaczyna się od nazwy marki, ale należy do właściciela darmowe-gta.example. Oszuści liczą na to, że przeczytasz tylko początek - zwłaszcza na telefonie, gdzie dalsza część adresu bywa ucięta. Obrona: dotknij paska adresu, żeby zobaczyć całość, i czytaj od końca nazwy hosta.
Dopiski i myślniki
Nazwa gta6-rockstar-pc.example łączy znane słowa myślnikami i brzmi „oficjalnie”, ale z wydawcą nie ma nic wspólnego. Rockstar prowadzi stronę gry pod rockstargames.com/VI, a nie na osobnych domenach z dopiskami „pc”, „free”, „download” czy „official” - takie słowa w adresie strony z grą to sygnał ostrzegawczy.
Homoglify i zapis xn--
Homoglif to znak z innego alfabetu, który wygląda jak litera łacińska, np. cyrylickie „о” i łacińskie „o”. Nazwy ze znakami spoza ASCII (IDN, czyli umiędzynarodowione nazwy domen) przeglądarka zamienia przed wysłaniem do DNS na zapis ASCII zwany punycode, z przedrostkiem xn--. Gdyby w rockstargames.example litera „o” była cyrylicą, technicznym zapisem tej nazwy byłoby xn--rckstargames-4fk.example.
Według dokumentacji Chromium Chrome pokazuje zapis xn-- m.in. wtedy, gdy w jednym członie nazwy mieszają się litery łacińskie, cyrylickie lub greckie albo gdy cały człon złożono z cyrylickich „sobowtórów” liter łacińskich; własne, podobne zasady ma Firefox. Chrome ostrzega też pełnym ekranem przed adresami łudząco podobnymi do popularnych lub niedawno odwiedzanych stron.
Te zabezpieczenia to jednak kompromis z wygodą użytkowników innych alfabetów, a w wiadomości tekst linku może wyglądać inaczej niż adres, pod który prowadzi. Zapis xn-- mają też uczciwe domeny, np. z polskimi znakami - podejrzany jest tam, gdzie spodziewasz się zwykłej nazwy marki.
Ta sama nazwa w innej końcówce
Marka, która używa rockstargames.com, nie jest automatycznie właścicielem tej samej nazwy w innych końcówkach - rockstargames.example może należeć do kogokolwiek. Sama końcówka niczego nie przesądza: oszust kupi nazwę także w .com albo .pl. Liczy się, czy to ta domena rejestrowalna, którą marka podaje na oficjalnej stronie.
Skracacze, przekierowania i linki z zaufanych platform
Skrócony link ukrywa adres docelowy, a przekierowanie może przerzucić Cię dalej już po kliknięciu. Link z opisu filmu na YouTube, z komentarza, z serwera na Discordzie czy - jak w opisanym przypadku - z notatnika Google Colab prowadzi tam, gdzie chce autor, a nie platforma. Zanim cokolwiek pobierzesz albo wpiszesz, sprawdź w pasku adresu, na jakiej domenie faktycznie jesteś.
Czy kłódka i HTTPS oznaczają, że strona jest bezpieczna?
Nie. Kłódka oznacza, że połączenie z serwerem jest szyfrowane, a serwer pokazał ważny certyfikat dla tej domeny - nic więcej. Nie mówi, kto prowadzi stronę, czy jest uczciwy ani czy plik do pobrania jest bezpieczny.
Certyfikat DV (Domain Validation) potwierdza tylko kontrolę nad domeną. Let's Encrypt, bezpłatny i zautomatyzowany urząd certyfikacji, wydaje wyłącznie certyfikaty DV. Certyfikatów OV i EV, przy których sprawdza się organizację, nie oferuje - głównie dlatego, że ich wydawania nie da się zautomatyzować. Właściciel gta6-pc.example dostanie więc certyfikat tak samo jak każdy inny.
Szyfrowanie ochroni Twoje dane po drodze, np. w publicznej sieci Wi-Fi, ale hasło wpisane na fałszywej stronie i tak trafi prosto do oszusta. Strony z phishingiem i złośliwym oprogramowaniem Let's Encrypt radzi zgłaszać do Google Safe Browsing i Microsoft SmartScreen, bo te usługi skuteczniej chronią użytkowników.
Brak kłódki albo komunikat „Twoje połączenie nie jest prywatne” to z kolei sygnał, żeby nie wpisywać żadnych danych - co oznacza ten błąd, wyjaśnia tekst Twoje połączenie nie jest prywatne. Wystawcę, datę ważności, nazwy objęte certyfikatem i łańcuch zaufania pokaże test certyfikatu SSL, a różnice między certyfikatami opisuje tekst Let's Encrypt - czy darmowy certyfikat SSL wystarczy.
Przydaje się też wyszukiwarka crt.sh. Let's Encrypt zgłasza każdy wydany certyfikat do publicznych rejestrów Certificate Transparency, więc zobaczysz tam, od kiedy domena ma certyfikaty (kolumna „Not Before”).
Jak w 2 minuty sprawdzić, czy strona jest bezpieczna?
Przeczytaj domenę rejestrowalną, wejdź na oficjalny adres samodzielnie, a potem sprawdź wiek domeny i jej reputację - zwykle to wystarczy, żeby rozpoznać fałszywą stronę internetową. Żaden test osobno nie daje pewności, ale razem dają dobry obraz.
- Przeczytaj domenę rejestrowalną - od końca nazwy hosta, jak wyżej. Jeśli to nie domena marki, dalsze testy są formalnością.
- Wpisz oficjalny adres ręcznie - zamiast klikać w link, otwórz rockstargames.com z zakładki albo sklep na konsoli i szukaj oferty tam.
- Sprawdź domenę w WHOIS - dla .pl w wyszukiwarce na dns.pl, dla .com i innych domen globalnych w ICANN Lookup; liczy się data rejestracji. „Oficjalna” strona na domenie zarejestrowanej kilka dni temu to mocny sygnał ostrzegawczy. Dane osób fizycznych w .pl nie są publiczne, ale rejestratora, serwery nazw i daty widać zawsze (więcej w Pomocy: prywatność WHOIS).
- Zobacz, gdzie stoi strona - narzędzie Sprawdź hosting strony pokaże adres IP, sieć (ASN), serwery DNS i poczty oraz, jeśli da się to ustalić, firmę hostingową. Samo miejsce niczego nie przesądza, ale podpowie, komu zgłosić nadużycie; gdy strona stoi za siecią CDN, prawdziwy serwer pozostaje ukryty.
- Sprawdź czarne listy - test czarnych list sprawdzi domenę i adres IP serwera na kilkunastu listach DNSBL. Listy powstały głównie z myślą o spamie, ale te dla domen obejmują też adresy z linków w spamie i przejęte strony. Wpis to sygnał ostrzegawczy, a brak wpisu niczego nie dowodzi - świeżej domeny może jeszcze nie być na żadnej liście.
- Zajrzyj do Google Safe Browsing - w raporcie przejrzystości Google narzędzie stanu witryny pokaże, czy Google uznaje adres za niebezpieczny.
- Nie uruchamiaj plików .exe i .apk spoza oficjalnych sklepów - grę na konsolę instaluje się ze sklepu na konsoli, a aplikację na telefon ze sklepu z aplikacjami.
| Sygnał | Bezpieczniej | Podejrzane |
|---|---|---|
| Domena rejestrowalna | rockstargames.com albo domena oficjalnego sklepu konsoli | marka w subdomenie, literówka, dopiski „pc”, „free” |
| Skąd masz link | adres wpisany ręcznie, zakładka, sklep na konsoli | komentarz, opis filmu, Discord, skrócony link, reklama |
| Wiek domeny (WHOIS) | domena działająca od lat | domena zarejestrowana kilka dni lub tygodni temu |
| Kłódka (HTTPS) | jest - ale to tylko szyfrowanie | brak kłódki albo ostrzeżenie przeglądarki |
| Plik do pobrania | instalacja ze sklepu na konsoli | .exe, .zip lub .apk z nieznanej strony, prośba o wyjątek w antywirusie |
| Płatność | oficjalny sklep konsoli, karta | kryptowaluta, przelew na prywatne konto |
| Presja czasu | zwykła oferta bez odliczania | licznik czasu, „ostatnie klucze”, „tylko dziś” |
Co zrobić, jeśli pobrałeś plik albo podałeś hasło?
Działaj od razu i w tej kolejności: odetnij komputer od internetu, zmień hasła z innego, czystego urządzenia, wyloguj wszystkie sesje i włącz logowanie dwuetapowe. Jeśli plik tylko się pobrał i go nie otwierałeś, usuń go i opróżnij kosz - samo pobranie zwykle nie uruchamia programu.
- Odłącz komputer od sieci - wyłącz Wi-Fi albo wyjmij kabel. Program kradnący dane wysyła je na serwer przestępców i może pobierać kolejne złośliwe programy, więc odcięcie sieci ogranicza szkody. Na tym komputerze nie loguj się do niczego, dopóki nie będzie czysty.
- Zmień hasła z innego urządzenia - zacznij od poczty e-mail, bo przez nią resetuje się inne konta, potem Steam, PlayStation, Xbox, Rockstar Games, bank i wszystkie serwisy, których hasła zapisywała przeglądarka. Każde nowe hasło powinno być inne.
- Wyloguj wszystkie sesje - użyj opcji wylogowania ze wszystkich urządzeń. Skradzione ciasteczka sesji mogą pozwolić zalogować się bez hasła, dopóki sesja jest ważna.
- Włącz logowanie dwuetapowe - w poczcie, kontach z grami i banku, jeśli jeszcze go nie masz.
- Zabezpiecz pieniądze - jeśli podałeś dane karty, zadzwoń do banku i zastrzeż kartę. Portfel kryptowalut z zainfekowanego komputera traktuj jak przejęty: środki przenieś do nowego portfela utworzonego na czystym urządzeniu, a adres odbiorcy sprawdzaj po wklejeniu, bo opisany wyżej program podmieniał skopiowane adresy.
- Zajmij się komputerem - uruchom pełne skanowanie aktualnym antywirusem, ale wynik traktuj ostrożnie: program, który prosił o uprawnienia administratora i wyjątek w antywirusie, mógł zostawić w systemie coś więcej. Najpewniejsza droga to kopia samych dokumentów i zdjęć (bez programów) i ponowna instalacja systemu - samodzielnie albo w serwisie.
- Zgłoś sprawę - stronę zgłosisz do CERT Polska przez formularz incydent.cert.pl albo w aplikacji mObywatel (usługa „Bezpiecznie w sieci”), a podejrzany SMS prześlesz bezpłatnie na numer 8080. Jeśli straciłeś pieniądze, zawiadom też policję.
Jeśli nie uruchamiałeś pliku, a tylko wpisałeś hasło na fałszywej stronie, wystarczą kroki 2-4 i 7 (a gdy podałeś dane karty - także 5). Zmień to hasło wszędzie, gdzie go używałeś.
Masz firmę? Jak chronić markę przed podróbkami domeny?
Te same sztuczki działają przeciw każdej marce, także Twojej: literówki w domenie, Twoja nazwa w cudzej subdomenie i maile, które udają, że przyszły od Ciebie. Całkowicie temu nie zapobiegniesz, ale możesz utrudnić podszywanie się i szybciej je wykrywać.
- Zarejestruj najważniejsze warianty nazwy - w .pl, .com.pl i .com oraz oczywistą literówkę. Dokumentacja Chromium nazywa je „rejestracjami obronnymi” i zaleca przekierować je na domenę główną (HTTP 301 lub 302), żeby ostrzeżenie przed podobnymi adresami ich nie blokowało.
- Policz koszt wariantów - u nas (stan na listopad 2026) .pl kosztuje 17,99 zł netto za 1. rok, a w Cyber Weeks do 1 grudnia 2026 r. (23:59) 14,96 zł netto (najniższa cena z 30 dni przed obniżką: 17,99 zł netto), odnowienie 74 zł netto/rok; .com.pl - 17,99 zł netto za 1. rok i 50 zł netto za odnowienie; .com - 59,99 zł netto rocznie.
- Ustaw DMARC z polityką reject - SPF wskazuje serwery, które mogą wysyłać pocztę z Twojej domeny, DKIM podpisuje wiadomości, a DMARC mówi serwerom odbiorców, co zrobić z mailem, który tych testów nie przejdzie. Polityka reject każe go odrzucić; włącz ją po sprawdzeniu raportów, żeby nie zablokować własnych wysyłek. Rekordy sprawdzisz testem SPF, DKIM i DMARC, a konfigurację opisuje tekst SPF, DKIM i DMARC - jak skonfigurować pocztę. DMARC chroni jednak tylko Twoją domenę, nie podobne do niej.
- Obserwuj nowe certyfikaty - wyszukuj w crt.sh nazwę marki. Certyfikat podróbki wydany przez Let's Encrypt trafi do rejestrów CT już przy wystawieniu, więc zobaczysz go tam wkrótce po wydaniu.
- Zgłaszaj podróbki - do rejestratora domeny (widać go w WHOIS), do firmy hostingowej, którą wskaże narzędzie do sprawdzania hostingu, i do CERT Polska przez incydent.cert.pl.
- Odzyskuj domeny z Twoją marką - gdy ktoś zarejestrował taką domenę i nie chce jej oddać, zostaje spór domenowy; ścieżki opisuje tekst cybersquatting - jak chronić markę i odzyskać domenę.
Z praktyki: zgłoszenie podróbki do hostingu albo rejestratora idzie najszybciej, gdy od razu zawiera pełny adres skopiowany z paska przeglądarki, datę i godzinę, zrzut ekranu oraz - przy fałszywych mailach - pełne nagłówki wiadomości. Zgłoszenie bez tych danych zwykle wraca z prośbą o uzupełnienie, a strona w tym czasie działa dalej.
Jeśli sam planujesz serwis o grze, nie buduj go na cudzym znaku towarowym w domenie - dlaczego, wyjaśnia tekst strona o grach jak GTA 6 - domena, hosting i prawo.
Jeśli porządkujesz domeny firmy, w McProdukt zarejestrujesz je w wyszukiwarce domen i przedłużysz w Panelu Klienta, a na hostingu każda domena dostaje darmowy certyfikat SSL Let's Encrypt, wystawiany i odnawiany automatycznie. Rekordy SPF, DKIM i DMARC są ustawiane automatycznie, gdy domena korzysta z naszych serwerów DNS. Pakiet hostingu przetestujesz przez 14 dni bez płatności (raz na konto), a pytania wyślesz na kontakt@mcprodukt.pl - odpowiadamy w ciągu 24 godzin.
Najczęściej zadawane pytania
Czy GTA 6 będzie na PC?
Stan na 21 listopada 2026 r. Rockstar Games nie zapowiedział wersji na PC i nie podał żadnej daty - gra działa na PlayStation 5 i Xbox Series X|S. Jeśli zapowiedź się pojawi, znajdziesz ją na rockstargames.com, a nie na stronach z instalatorami do pobrania.
Jak sprawdzić, czy strona jest prawdziwa?
Przeczytaj domenę rejestrowalną, czyli nazwę tuż przed końcówką, i porównaj ją z oficjalnym adresem marki. Potem sprawdź datę rejestracji domeny w WHOIS i stan witryny w Google Safe Browsing, a oficjalny adres wpisuj samodzielnie.
Czy strona z kłódką może być fałszywa?
Tak. Kłódka oznacza szyfrowane połączenie i certyfikat wydany dla tej domeny, a certyfikat DV, np. z Let's Encrypt, potwierdza tylko kontrolę nad domeną. Może go mieć każdy właściciel domeny, także oszust.
Co to jest typosquatting?
Typosquatting to rejestrowanie domen różniących się od znanej nazwy literówką, np. „rn” zamiast „m”, brakującą literą albo cyfrą „0” zamiast „o”. Oszust liczy na pomyłkę przy wpisywaniu adresu albo nieuważne czytanie linku.
Gdzie zgłosić fałszywą stronę w Polsce?
Do CERT Polska - przez formularz incydent.cert.pl albo w aplikacji mObywatel, w usłudze „Bezpiecznie w sieci”; podejrzany SMS przekażesz bezpłatnie na numer 8080. Stronę warto zgłosić też do Google Safe Browsing, a przy podszywaniu się pod Twoją firmę - do rejestratora domeny i firmy hostingowej.
Co zrobić po pobraniu fałszywego GTA 6?
Jeśli plik nie był uruchomiony, usuń go. Jeśli był, odłącz komputer od internetu, z innego urządzenia zmień hasła, wyloguj wszystkie sesje i włącz logowanie dwuetapowe. Potem zabezpiecz kartę i portfele kryptowalut, zajmij się komputerem (skan albo nowa instalacja systemu) i zgłoś sprawę do CERT Polska.
Źródła
- Rockstar Games - Grand Theft Auto VI, oficjalna strona gry (platformy i dostępność)
- Help Net Security - Fake GTA 6 download goes after Steam logins and crypto wallet data (13.11.2026)
- Wirtualnemedia.pl (PAP) - Premiera gry GTA VI. Uwaga na oszustwa w internecie (CERT Polska, analiza Netcraft, 18.11.2026)
- Let's Encrypt - FAQ (certyfikaty DV, Certificate Transparency, zgłaszanie phishingu)
- Public Suffix List (Mozilla) - czym jest końcówka publiczna domeny
- Chromium - IDN in Google Chrome (punycode i ochrona przed podobnymi adresami)
O autorze
Paweł Chęć - Współwłaściciel McProdukt Sp. j.. Współwłaściciel McProdukt Sp. j. z Gdyni. Na co dzień zarządza serwerami hostingowymi, pocztą i domenami klientów oraz prowadzi wdrożenia stron i sklepów internetowych.
Powiązane poradniki
- Poczta firmowa od A do Z - kompletny przewodnik: adres, konfiguracja, dostarczalność, prawo
- Domeny internetowe - przewodnik od A do Z - wybór, koszty, transfer i sytuacje awaryjne w jednym miejscu
- Domena internetowa i DNS - czym jest domena, jak działa DNS i jaką domenę wybrać
- Rekordy DNS w praktyce - A, AAAA, CNAME, MX i TXT - przewodnik z przykładami
Wszystkie poradniki z kategorii: Domeny, DNS i poczta
Powiązane usługi McProdukt
- Bezpieczeństwo w McProdukt - jak chronimy Twoją stronę, pocztę i dane
- Rejestracja domen - domeny .pl, .com, .eu i ponad 400 innych rozszerzeń
- Poczta firmowa i hosting poczty - skrzynki na własnej domenie, pakiety 100, 250 i 500 GB
- Transfer domeny - przenieś domenę do McProdukt bez przerwy w działaniu
Zobacz również
- Hosting WWW NVMe - szybki hosting z LiteSpeed, darmowym SSL i backupem
- Rejestracja domen - domeny .pl, .com, .eu i ponad 400 rozszerzeń
- Darmowe narzędzia - sprawdź DNS, SPF, SSL i szybkość strony
- Centrum pomocy - instrukcje do hostingu, domen i poczty